サイト停止は情報漏えいか?脆弱性ニュース3つの読み方
コラム学校や習い事で使っているアプリが突然メンテナンスに入ったり、ニュースでソフトウェアの脆弱性が報じられたりすることがあります。利用中のサービスが停止したという知らせを目にすると、個人情報が漏れてしまったのかと気にかかることもあるはずです。しかし、ウェブサイトやアプリが停止する理由は情報漏えいだけとは限らず、被害を防ぐための点検や更新である場合も少なくありません。何が起きていて何がまだ分かっていないのかを切り分けると、状況を落ち着いて把握しやすくなります。この記事では、脆弱性やサービス停止に関する報道を受け取ったときに役立つ3つの読み方を整理しました。
目次
脆弱性ニュースにおける言葉と時点のずれ
2026年10月20日、PHP開発チームが事前予告を出し、翌21日に重大な脆弱性に対応するセキュリティリリースを公開すると発表しました。予告通り10月21日、PHP開発チームはセキュリティリリースとしてPHP 8.2.35、8.3.36、8.4.27、8.5.12を公開し、CVE-2026-109618とCVE-2026-109619の2件の欠陥を修正しました。これらはどちらもCVSS v4.0による評価で9.2と公表されています。
同じ時期、コドモン公式の発表によると、同日(10月21日)に保護者アプリを含む全サービスを予防的な措置として順次停止すると知らせを出しました。重大な欠陥の修正とサービスの停止という知らせが重なると、「サイトが止まったのだから、情報漏えいが起きたのではないか」と直結して受け止められがちです。
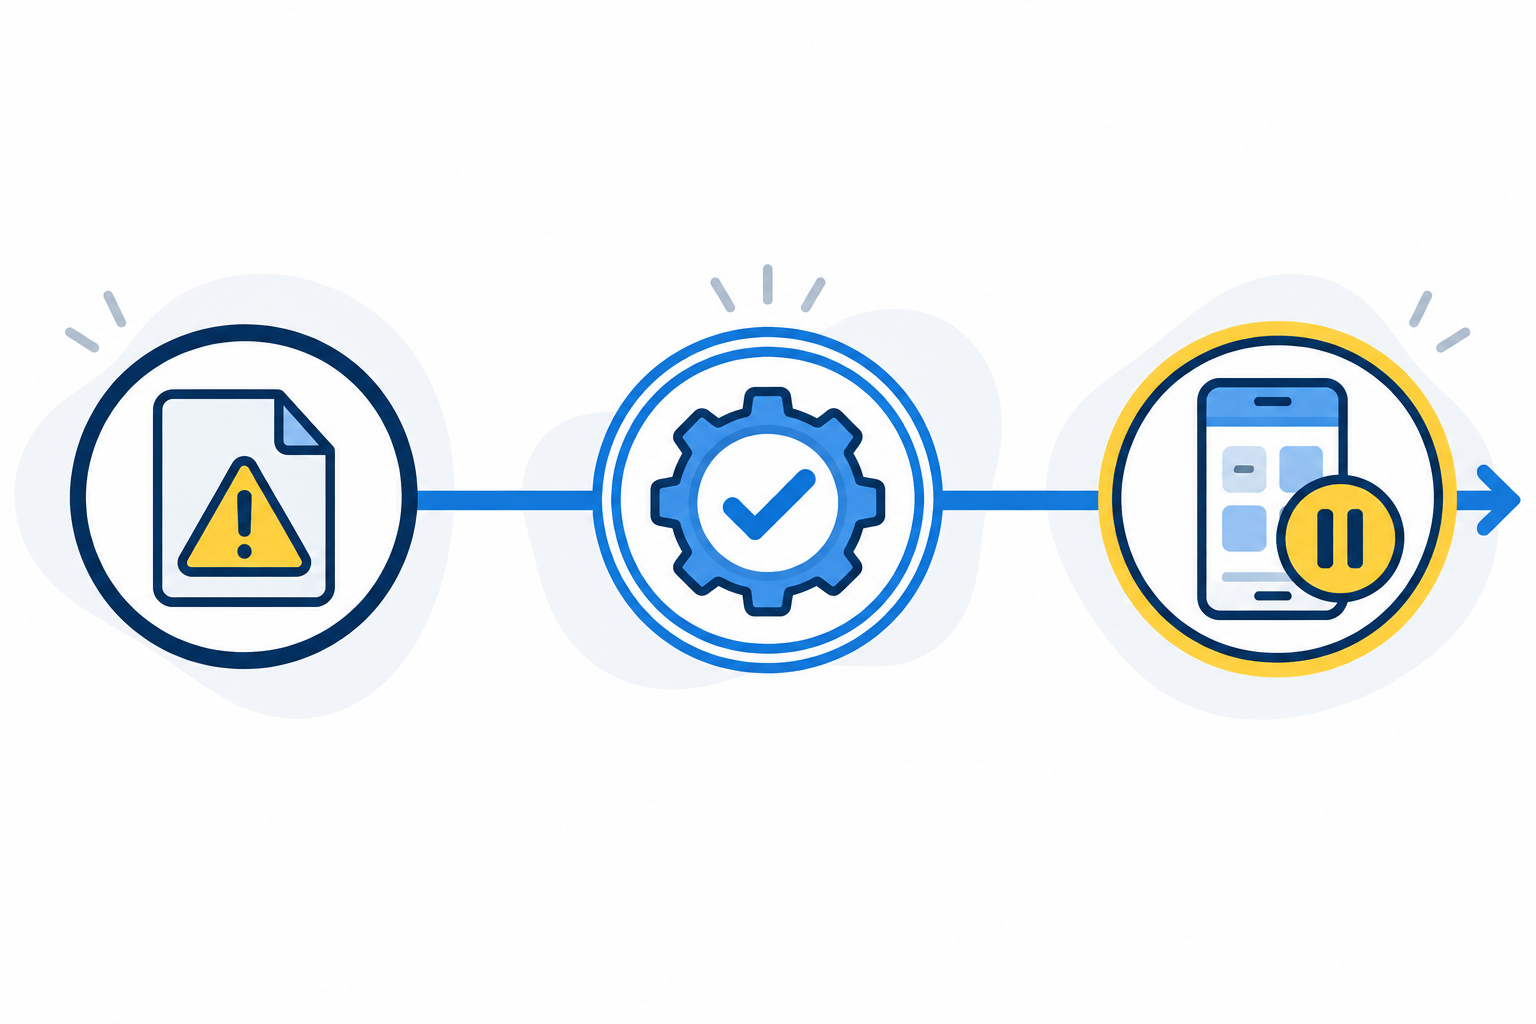
公表のタイムラインを整理した図を見ると、開発チームが修正版を出した時点と、個別のサービスが予防的な点検のために停止した時点が異なっていることが分かります。報道を落ち着いて受け止めるためには、発表の主体と時点、深刻度と被害の区別、そして統計の母数という3つの読み方が役に立ちます。この3つの読み方を知っておくと、「サイト停止=情報漏えい」という短絡的な誤解を避けられます。
読み方1:「脆弱性」「攻撃」「侵害」と、発表の主体・時点を区別する
セキュリティのニュースを受け取るときは、まず「脆弱性」「攻撃」「侵害」という3つの段階を切り分けて考える必要があります。
| 段階 | 状態の意味 | 確認の手がかり |
|---|---|---|
| 脆弱性 | プログラムの欠陥 | 開発元の修正発表 |
| 攻撃(試み) | 欠陥を悪用する行為 | 通信ログの観測 |
| 侵害 | 不正侵入や情報流出 | 提供元の調査公表 |
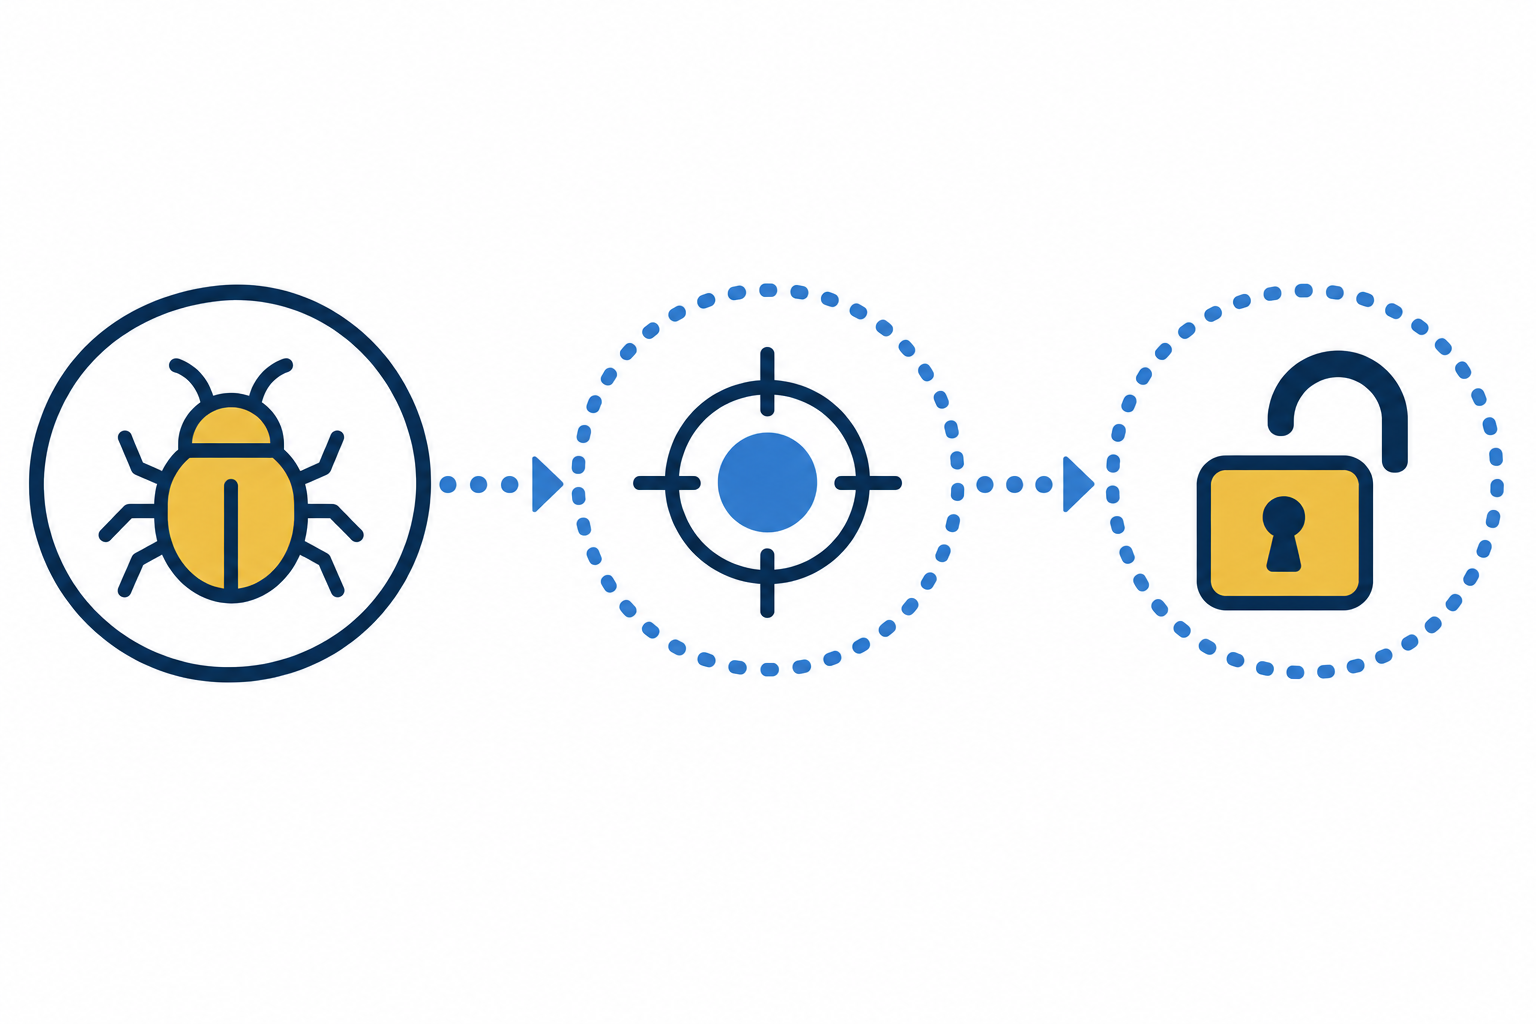
3つの段階の推移を見ると、確認されている事実と、未確認の段階を混同しない姿勢が欠かせません。
図の実線で示しているのは、PHPに欠陥が存在し、修正版が公開されたという事実です。一方で、その欠陥を狙った攻撃の試みや実際の侵害への遷移は、今回の確認済み資料では確認されておらず、点線で表しています。これは悪用が一切存在しないと断定するものではなく、確認できた客観的な資料の範囲に留めていることを示しています。
あわせて、誰がどのような立場で発表しているかも見極める必要があります。発表主体の役割はそれぞれ異なります。
- ソフトウェアの開発元(PHP開発チームなど): プログラム自体の欠陥を修正し、最新バージョンを公開する役割を担います。
- 公的なセキュリティ機関(IPAなど): 対象となるバージョンや修正版の情報を整理し、広く注意を呼びかけます。情報処理推進機構(IPA)の注意喚起は更新や対策の推奨を目的としており、注意喚起の本文に悪用の有無についての断定やCVSSスコアは含まれていません。
- 個別のサービス提供元: 自社システムへの影響を調査し、自社の利用者に向けた対応状況を発表します。
たとえばコドモン公式の発表を見ると、2026年10月21日時点において、保護者アプリを含む全サービスを予防的な措置として停止し、その時点では不正アクセスや情報漏えいは確認されていないと説明しています。これは同社がその時点で公表した個別のお知らせであり、他のすべてのサービスやウェブ全体に当てはまるわけではありません。過去の流出事例を調べる際も、個人情報流出の公表一覧|国内13組織の事実を確認のように、各組織が公表した確定事実を一つずつ確かめる視点が基本です。
読み方2:深刻度のスコアと、実際に何が起きたかは別の軸で見る
脆弱性のニュースでは、「CVSS 9.2」や「深刻度Critical」といったスコアがよく取り上げられます。大きな数字を見ると被害が生じているように感じられがちですが、このスコア自体は実際の被害の有無を示すものではありません。
脆弱性の評価基準を策定しているFIRSTのCVSS v4.0ユーザーガイドでは、CVSSの基本値(Base)はソフトウェアの欠陥が持つ技術的な深刻度を示す指標であり、単独でリスク評価に用いるべきではないと明記されています。基本値は、その欠陥が悪用される可能性や個別の運用環境とは独立して算出されるためです。
今回のケースでは、PHP開発チームの事前予告において、2件の脆弱性がCVSS v4.0でともに9.2と公表されました。これはPHP開発チームによる技術的な深刻度の評価です。
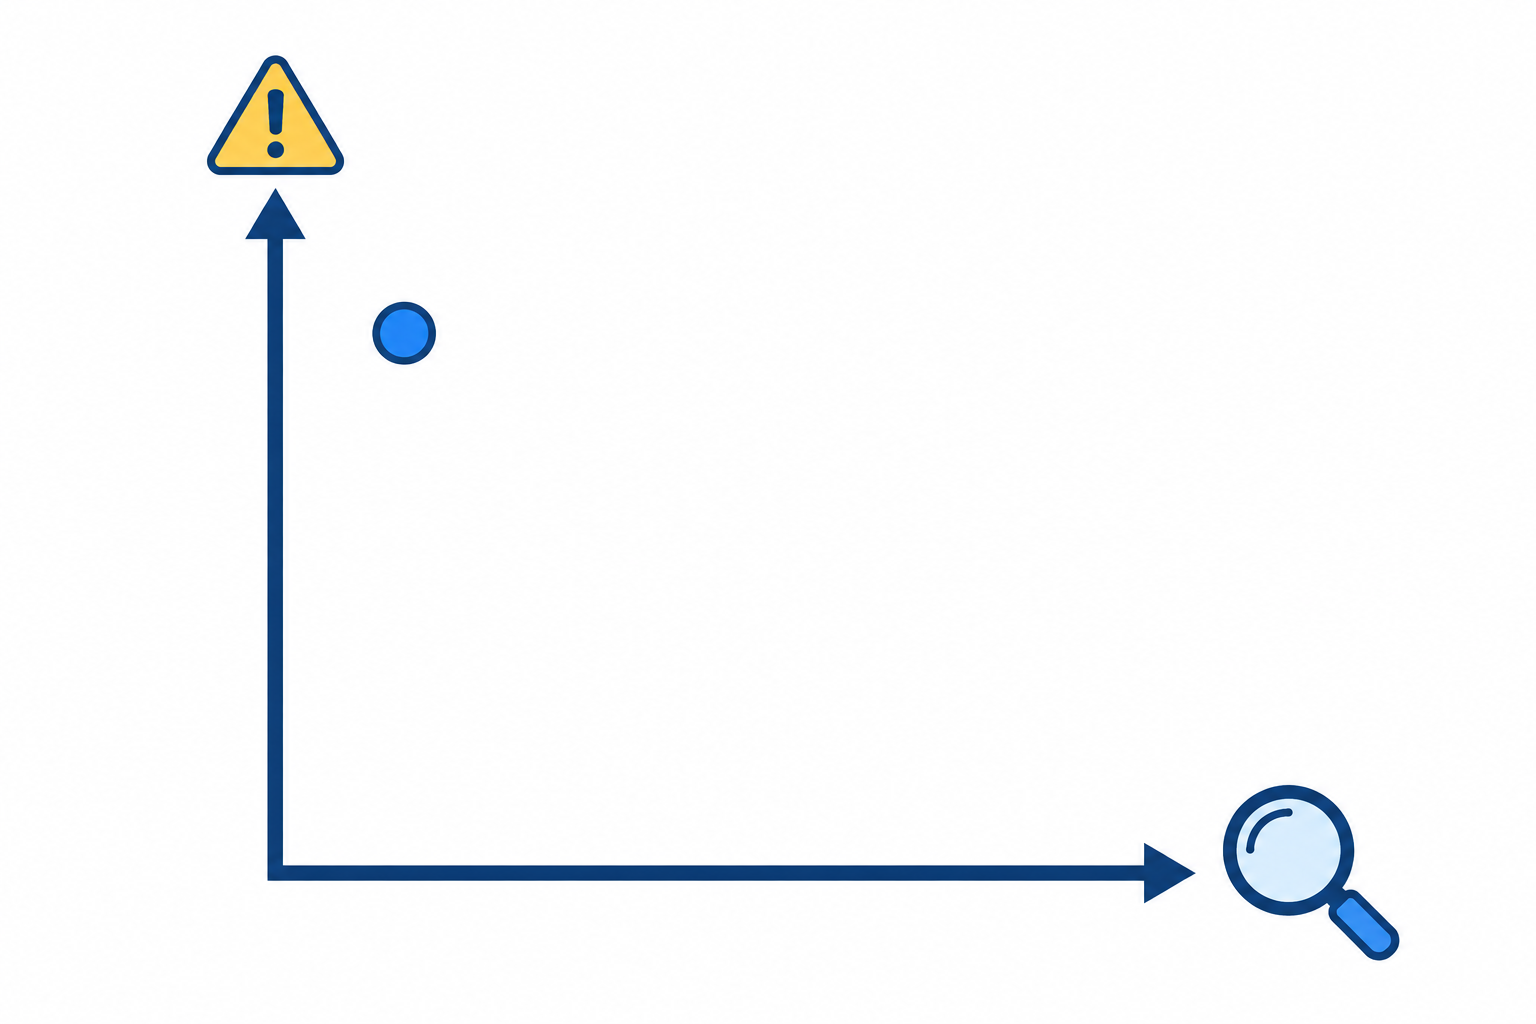
技術的な深刻度と実際の被害の有無は別の軸として捉える必要があります。技術的な深刻度が9.2と高くても、サービス提供元が適切な防御策を講じていたり修正版を適用していたりすれば、直ちに侵害が起きているとは言えません。サイト停止というニュース単体から侵害の有無は判断できず、深刻度と実際の被害は切り分けて考える必要があります。
読み方3:統計の数字は、母数を確認してから受け取る
報道では「ウェブサイトの約7割に影響」といった大きな数字が見出しに並ぶことがあります。
W3Techsの統計(2026年10月時点)によると、サーバーサイド言語が判明しているWebサイトのうち69.3%がPHPを使用しています。ここで注意すべきなのは、その割合の母数が何であるかです。
この69.3%という数字は、「サーバーサイド言語が判明しているWebサイト」を母数とした割合であり、インターネット上に存在するすべてのWebサイトの7割を意味しているわけではありません。
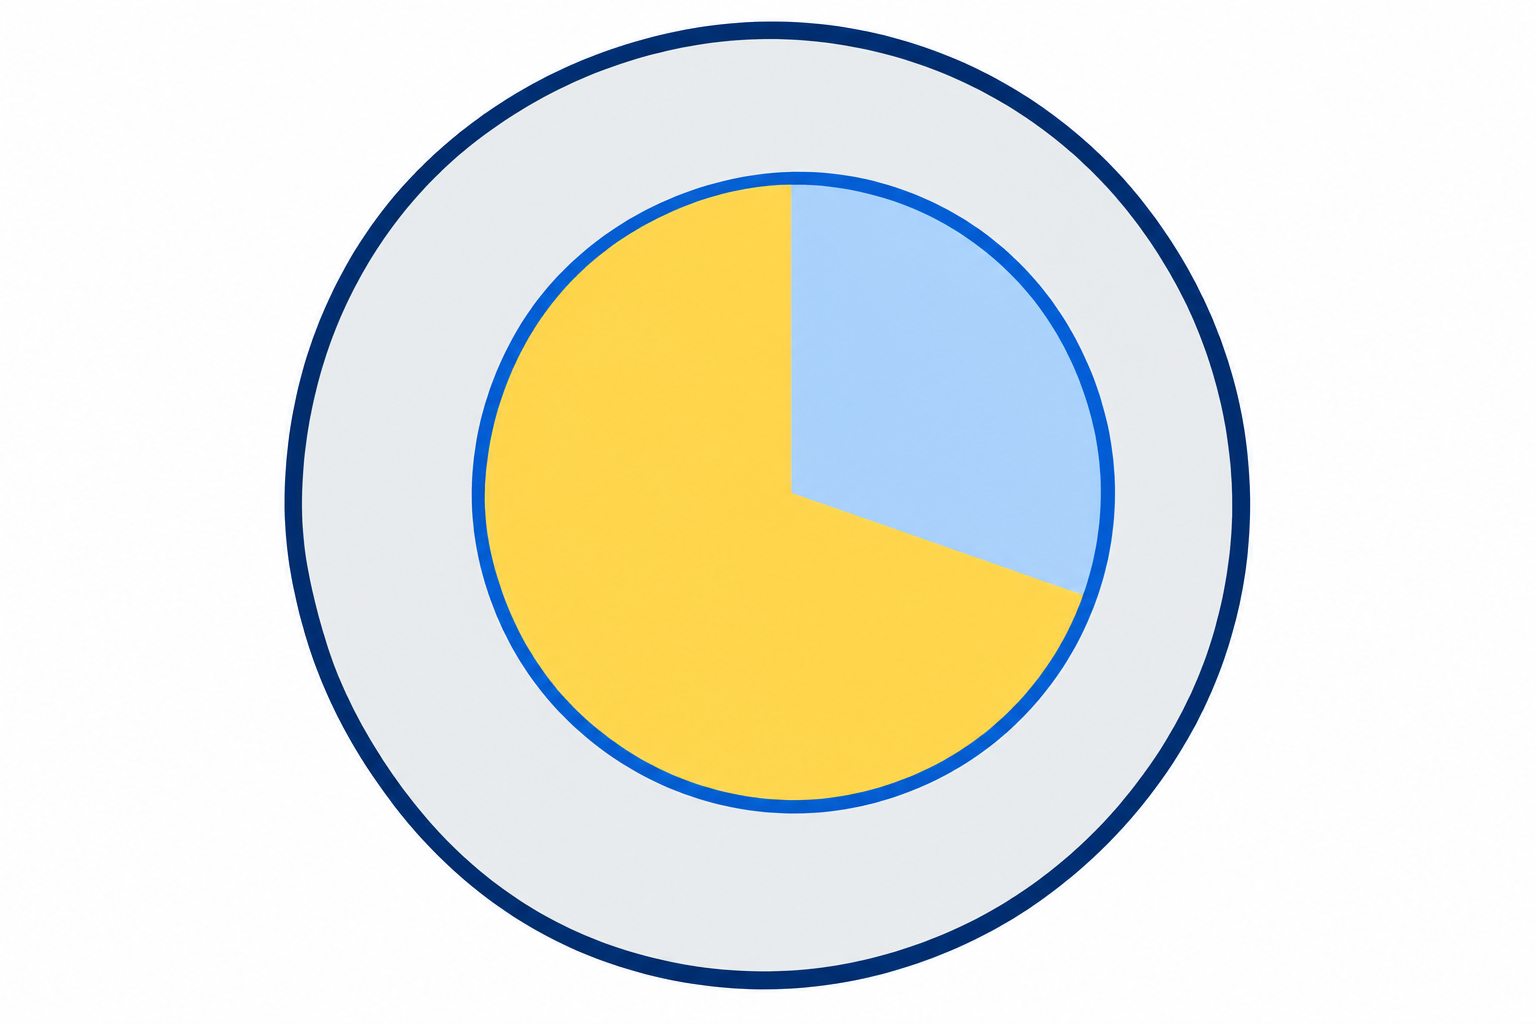
母数と利用割合を入れ子で捉えると、インターネット全体のサイトという大きな円の中に言語判明サイトの円があり、69.3%はその中での割合にすぎないことが分かります。また、PHPを利用しているサイトであっても、すでに修正版が適用されているサイトや、外部からの通信を制限している環境もあります。「言語を使っているサイトの割合」と「実際に被害を受けるサイトの割合」は一致しません。統計の数字を見るときは、その数字が何を母数にしているのかを確かめる視点が欠かせません。
不安なときは、利用しているサービスの公式案内で確認する
報道を見て不安を感じたときは、SNSなどの不確かな情報に惑わされず、公式に発表されている一次情報を確認することが大切です。
具体的な確認手順は主に次の2点です。
- IPAなどのセキュリティ機関の公表資料で、対象バージョンや修正版の公開状況を確認する。
- 利用しているサービス提供元の公式サイトや公式アカウントで、自社サービスへの影響や対応状況のお知らせを確認する。
不安なときこそ画面の前で一呼吸置き、公式な情報を確かめる姿勢が落ち着いた判断につながります。公表内容を読む際は、ここまで整理した3つの読み方(発表の主体と時点、深刻度と被害の区別、統計の母数)が状況を冷静に見極める手がかりになります。提供元が予防的な点検としてサービスを停止しているのか、それとも個別の影響を調査中なのかを公式発表から読み取ることで、根拠のない憶測に振り回されずに済みます。家庭での対策や相談先について詳しく知りたいときは、個人情報流出が不安なときに|家庭の対策と相談先も参考になります。
よくある質問
Q. 学校や教室で使っているサービスが停止したという連絡が届いた場合、保護者側ですぐにパスワード変更などの対応をする必要がありますか。
A. 提供元から指示がない限り、保護者がすぐに操作する必要はありません。停止は予防的な点検やシステムの更新である場合もあるため、まずはサービス提供元の公式発表で状況の説明を確認します。個別の対処が求められている場合のみ、案内された手順に沿って対応しましょう。
Q. CVSSスコアが高い欠陥が見つかった場合、利用者は必ず何らかの対応をしなければなりませんか。
A. 利用者自身が必ず対応しなければならないわけではありません。CVSSの基本値はプログラムの技術的な深刻度を示す指標であり、実際の被害リスクは利用環境や提供元の防御状況で異なります。ウェブサービスの場合、サーバー管理者や提供元が修正版を適用するため、利用者は提供元からの案内を待つのが原則です。
Q. 「7割のサイトがPHPを利用」という統計がある中で、子どもが利用する個別のアプリが安全かどうかはどう判断すればよいですか。
A. 統計の数字だけで個別のサービスの安全性を判断することはできません。全体の採用率が高くても、各サービスが修正版を適用しているか、あるいはOS提供元の修正パッケージを取り込んでいるかによって安全性が決まります。利用しているアプリが安全かどうかは、提供元が出す個別のメンテナンスや更新のお知らせで確認しましょう。
Q. 修正版が公開された後、過去に情報が漏れていないか確認する方法はありますか。
A. 修正版の公開や適用だけで過去の漏えいの有無を確かめられません。修正版は今後の悪用を防ぐためのものであり、過去に影響があったかどうかは提供元によるアクセスログの調査を待つ必要があります。過去の漏えいが懸念される場合は、提供元が公式に発表する調査結果や個別のお知らせを確認しましょう。
まとめ
ウェブサイトやアプリの停止に関するニュースを受け取ったときは、「サイト停止=情報漏えい」と決めつけず、状況を冷静に見極めることが大切です。
今回の出来事でも、PHP開発チームが事前予告の翌日に公開した修正版(CVE-2026-109618・CVE-2026-109619、CVSS v4.0で9.2)と、同日(2026年10月21日)にコドモンが発表した予防的な全サービス停止のように、発表の主体や時点には明確な違いがありました。
ニュースに触れたときは、次の3つの読み方を手掛かりに整理してみてください。
- 読み方1(発表の主体と時点): ソフトウェアの欠陥(脆弱性)、悪用の試み(攻撃)、不正アクセス(侵害)を区別し、誰がいつ発表した情報かを確かめる。
- 読み方2(深刻度と被害の区別): CVSSなどのスコアは技術的な深刻度を示す指標であり、実際の被害の有無とは別の軸で捉える。
- 読み方3(統計の母数): 「7割」などの大きな数字を目にしたときは、インターネット全体なのか言語判明サイトなのか、母数を確認する。
身近なプログラムが社会でどう動いていて、どのように安全が守られているのかを知ることは、子どもたちがITと健全に向き合う基礎にもなります。ニュースをきっかけに、子どもがコンピューターやインターネットの仕組み自体に関心を持つこともあるでしょう。
あわせて読みたい
参考資料
吉田先生やよっしー、たまによしぞーって呼ばれたりしています。よろしくお願いします。