韓国金融の情報流出とAI悪用|日本への影響を考える
コラム韓国の金融機関で情報流出が相次ぎ、攻撃者がAIを使っていたという分析も出てきました。銀行のシステムを狙う攻撃に、普段は仕事や調べものを助けてくれるAIが組み込まれる。そこが今回、気になるところです。
日本で銀行やネットサービスを使う私たちにも、考える材料があります。攻撃する側の作業が速くなったら、守る側はどこを見直せばいいのか。漏れた情報を使う連絡には、どう向き合えばいいのか。韓国で起きたことを入り口に、少し先の暮らしまで考えてみます。
韓国の銀行で起きた情報流出
新韓金融グループは2026年10月1日、米国証券取引委員会に提出した開示資料で、銀行子会社の新韓銀行に外部からの不正アクセスがあり、顧客情報が取得されたと説明しました。被害の範囲や原因は、当局や外部の専門家と調べています。
ハナ銀行も10月3日の顧客向けの公表で、営業支援システムへの侵入によって顧客89人の情報が漏れたと説明しました。対象は氏名や住所、連絡先、勤務先、住民登録番号。9月30日の侵入を10月2日に確認し、対象者へ個別に知らせています。
連絡先や勤務先が含まれると、その後の連絡も気になります。銀行を名乗る相手が自分の名前を知っていたら、つい話を聞いてしまうかもしれません。ハナ銀行も、流出した情報を使うフィッシングやなりすましなどの二次被害に注意を呼びかけています。
韓国金融委員会(FSC)は10月4日に金融業界の緊急点検会議を開き、外部とつながるシステム、認証、アクセス権限の点検を求めました。銀行の表側だけでなく、業務を支えるサービスまで含めて守り直す対応です。
攻撃者の作業にAIが入ると
セキュリティ企業CrowdStrikeは10月7日、韓国の金融機関を狙った攻撃活動の分析を公表しました。攻撃者側のサーバーに残っていたセッション記録や設定ファイルから、AIを使うツール「ARTEX」などを活用した活動を調べています。対象には、業界の報道で名前が挙がった組織との重なりもあったといいます。新韓銀行とハナ銀行の個々の漏えいを、この活動と同じ原因だと結びつけるところまでは分かっていません。
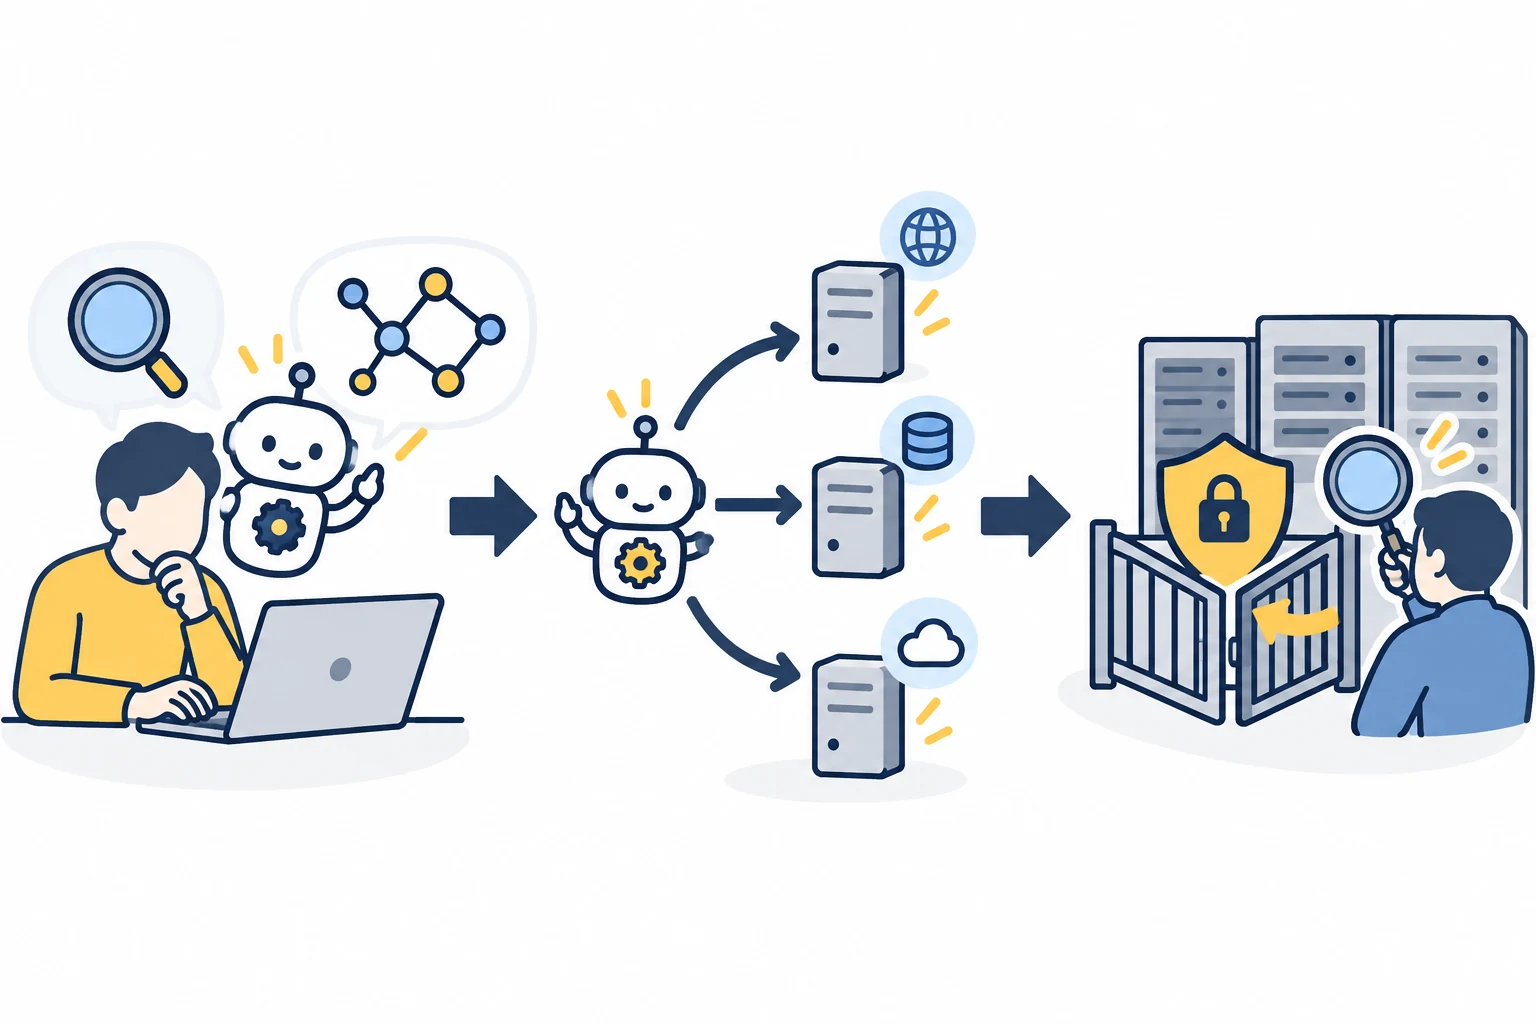
注目したいのは、AIを攻撃者の作業を手伝う道具として使うことです。調べる対象を整理し、作業を組み立て、同じような確認を別の対象でも進める。CrowdStrikeは、こうしたAIツールの利用によって、攻撃者が短い期間に複数の侵入を進められると分析しています。
AIに仕事の下準備を手伝ってもらう感覚は、使ったことがある人なら想像しやすいでしょう。その便利さを攻撃する側も使うと、守る側には困った話になる。すごい新技術で一撃、という話より、地道な作業を速く何度も回されることが気になります。
日本で気にしておきたいこと
ここからは、日本への影響についての見立てです。攻撃者がAIを使って作業を広げやすくなるなら、日本でもインターネットに公開された古いサービスや、権限の広すぎるアカウントを後回しにする余裕は小さくなるでしょう。
普段使う銀行アプリが新しくても、その裏では取引先向けの照会や、社員の業務を支える仕組みが動いています。利用者には見えにくいところまで、誰が点検し、誰が更新するのか。金融機関やサービスを運営する企業には、そこまで目を配ってほしいところです。
情報が漏れた後の広がりも考えておきたい。名前、連絡先、勤務先などを組み合わせれば、相手に合わせた連絡を作る材料になります。そこにAIで文章を整える作業が加わると、自然な日本語だから安心、という判断はしづらくなるかもしれません。これは今後のリスクを考えるための例で、今回の銀行の漏えい後に起きた被害の報告ではありません。
その一方で、私たちが身につける確認の習慣は、案外シンプルです。相手がこちらの情報を知っていても、その場で本人確認を済ませない。届いたリンクから入る前に、自分で銀行の公式アプリや登録済みのサイトを開く。送金や認証コードを急かされたら、一度会話を止めて別の経路で確かめる。その小さな間を残しておきたいですね。
全国銀行協会のフィッシング対策の案内でも、正しい銀行のURLをあらかじめ登録し、ブックマークからアクセスする方法を勧めています。相手の見た目より、自分で選んだ入口を頼りにする考え方です。
本物らしい連絡と、システムへの侵入
AIの悪用と聞くと、本物そっくりの声や文章を思い浮かべるかもしれません。人をだまして入力や送金をさせる経路と、システムへ直接入り込む経路は分けて考えると、対策が見えやすくなります。
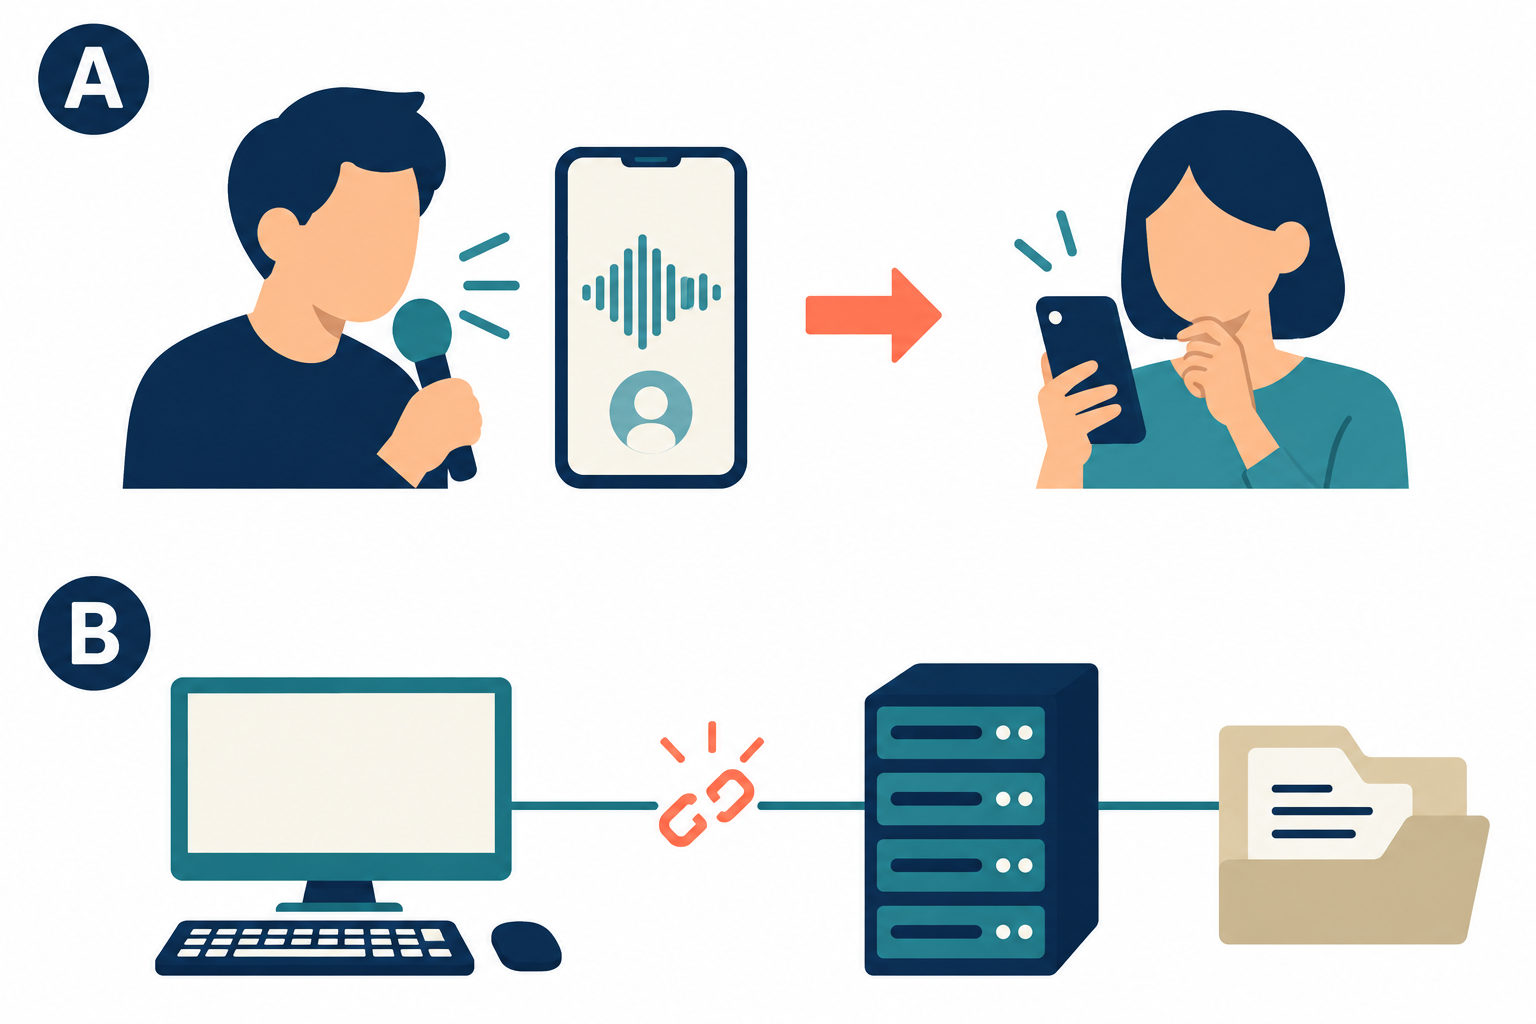
利用者ができるのは、連絡の相手と入口を確かめること。システムの更新やアクセス権限の点検は、運営する企業が担います。全部を自分で防ごうとすると疲れてしまいますが、自分が確認できるところはあります。
家族と話すなら、知らない番号から連絡が来たらどうするか、という具体的な場面がよさそうです。子どもに全部の危険を覚えてもらうより、急いで返事をする前に一緒に確認しよう、と決めておく。大人も同じですね。
続報で見たいところ
次に気になるのは、銀行がどのサービスから情報を取得されたのか、どこを直したのかという調査結果です。AIを使っていたかどうかに加えて、攻撃者が入り込める場所を残していた事情まで分かれば、日本の企業が見直す点も具体的になります。
被害の数字が大きく広がる話には、出どころも添えて見たいところ。FSCは10月6日の説明資料で、金融取引に直接使える口座情報の流出や、流出情報の中国への移転は確認されていないと説明しました。公表された範囲を見ながら続報を待てば、話を必要以上に大きくせずに追えます。
AIが便利になるほど、使い方を考える話も増えていくでしょう。攻撃する側の効率が上がるなら、守る側の点検も置き去りにはできない。日本で暮らす私たちも、企業の対応を見つつ、自分の入口は自分で確かめる。このニュースは、そんな備えを家族と話すきっかけにできそうです。
参考資料
株式会社Knocknote代表取締役。大学卒業後不動産営業に従事した後、ITの重要性を強く感じエンジニアへ転職。ソーシャルゲーム開発、スマホアプリやPepperアプリの企画及び開発、高校でのプログラミング講師などの業務に携わる。2017年1月に創業。現在はプログラミング教育事業、システム開発事業を展開。今後は海外向けの教育事業をさらに拡大させていく事が目標。著書:『作って学べるUnity超入門』(技術評論者)