個人情報流出が不安なときに|家庭の対策と相談先
コラムニュースなどで企業の個人情報流出に関する報道を目にすると、「自分や家族の情報も悪用されるのではないか」と不安になるものです。しかし、慌てて家族全員のすべてのパスワードを一斉に変更しようとすると、パスワードの管理が追いつかなくなったり、かえって設定ミスを招いたりと別のトラブルにつながるおそれがあります。個人情報の流出に対応するときは、流出した情報の種類を冷静に把握し、必要な対策だけに絞って実行します。
まず公式告知で「自分や家族が対象か」を確認する
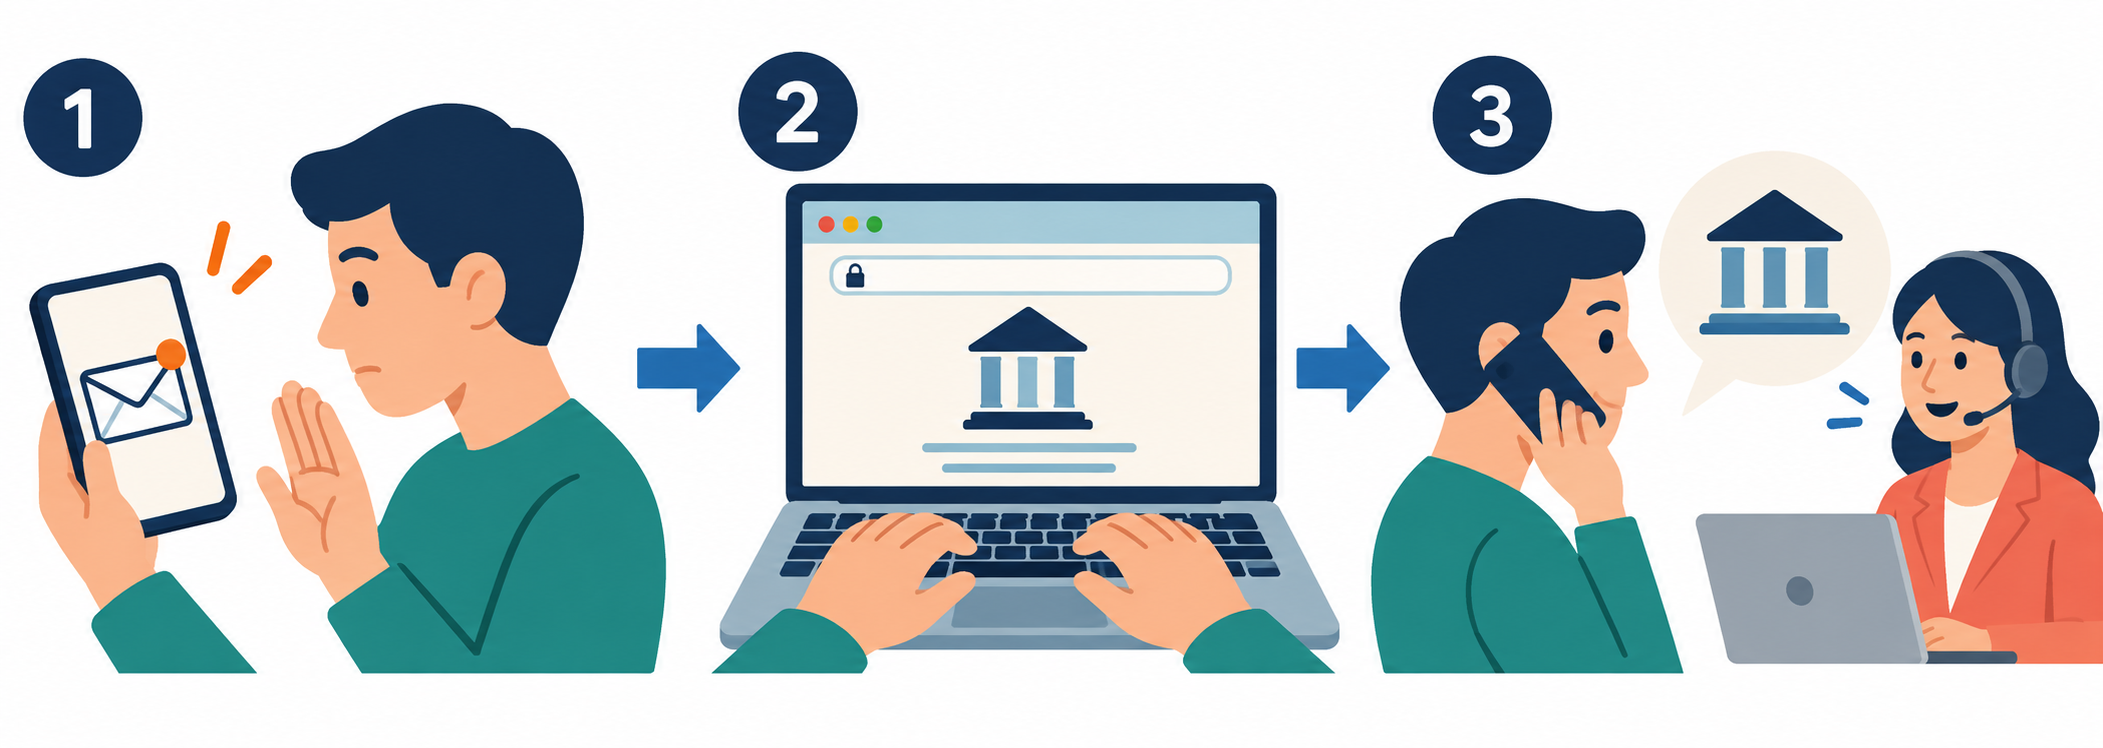
企業から個人情報流出に関するお詫びや確認のメールが届いた場合、本文中の確認用リンクを直接押すのは避けてください。悪意のある第三者が企業の連絡を模倣し、偽の確認サイトへ誘導してIDやパスワードを盗み取ろうとする手口があります。普段利用しているスマートフォンの公式アプリを起動するか、あらかじめブラウザに登録してある正規のブックマークから公式サイトへアクセスし、「お知らせ」やサポートページに掲載されている公式告知を確認してください。独立行政法人情報処理推進機構(IPA)の資料(IPA『情報セキュリティ10大脅威 2025 セキュリティ対策の基本と共通対策』)でも、メールなどのリンクを安易に開かず、事前に登録したブックマークや公式アプリから確認することが挙げられています。
現在利用しているサービスだけでなく、過去に登録して現在は利用していない退会済みのサービスも確認の対象になります。退会後も一定期間ログやデータが保管されている場合があり、過去のアカウント情報が流出対象に含まれるケースがあるためです。家族で過去に登録した通販サイトやWebサービスを思い出し、公式発表と照らし合わせて対象に含まれているかを確かめましょう。
アバハウスインターナショナルの公表(アバハウス公式告知)では、利用者の実際の注文履歴と一致する内容の返金案内メールが確認された事案が報告されています。購入履歴などの正確な情報が記載されている連絡であっても正規のものとは限らないため、不審なメールから直接手続きを行わず、公式サイトの案内を確認することが基本の防衛策になります。
漏れた情報の種類で対策を変える
個人情報が漏えいしたと聞くと「すぐにすべてのパスワードを変えなければならない」と考えがちですが、過剰な対応は家族の負担を増やし、かえって管理の破綻を招きます。公式発表で公表された「漏えいした可能性のある項目」を確認し、次に挙げる項目を参考に必要な対策を絞り込んで進めてください。
氏名・電話番号・メールアドレス・住所が対象の場合
想定される主なリスクは、迷惑メールの増加や不審な電話、企業や公的機関を名乗る詐欺連絡です。知らない電話番号からの着信や急ぎを装うメールを警戒し、安易に返信やリンクのクリックを行いません。この種類の情報だけが対象であれば、パスワードの変更は基本的に不要です。ただし、サービス提供元が予防的な変更を案内している場合や、心当たりのないログイン通知が届いている場合は、その案内に従ってください。
ログインID・暗号化パスワードが対象の場合
想定される主なリスクは、該当サービスへの不正ログインと、同一パスワードを使い回している他サービスへの侵入です。該当サービスのアカウントのパスワードを変更し、同じパスワードを使い回している別のWebサービスがある場合のみ、そちらも変更します。
クレジットカード番号が対象の場合
想定される主なリスクは、不正なオンライン決済です。利用明細をこまめに確認し、身に覚えのない請求がないか点検してください。アバハウスの告知でも、こうした場合はカード会社の正規窓口へ早めに相談し、必要に応じて警察相談専用電話(#9110)や消費者ホットライン(188)にも相談するよう案内されています。
銀行口座番号が対象の場合
想定される主なリスクは、口座情報を使った詐欺的な連絡(身に覚えのない返金や手続きを装う連絡)です。口座番号が漏れたことと、インターネットバンキングの認証情報を悪用して送金されたことは区別して確認します。ただし、口座番号に加えてインターネットバンキングのログインパスワードや認証コードまで渡してしまった場合は不正利用のリスクが高まるため、該当する金融機関の正規窓口へ速やかに相談してください。
運転免許証などの本人確認書類情報が対象の場合
想定される主なリスクは、なりすましによる各種申込みの試みなどです。サービス側からの個別の案内に従うとともに、身に覚えのない登録確認や契約通知が届いていないか注意を払います。
パスワードに関しては、漏えい元のサービスで変更を行うことに加えて、最も警戒すべきは「パスワードの使い回し」です。アンケートモニターサイト「infoQ」を運営するGMOリサーチ&AIの公表(infoQ公式告知)では、暗号化されたパスワードを含む情報の持ち出しが確認され、infoQと同じパスワードを使い回している他のサービスでパスワードを変更するよう案内されています。一方、アバハウスの告知では、これとは別に同社の会員サービス「AMC」のパスワードを予防的に変更するよう案内されています。どちらも対象となる具体的なサービスやパスワードの範囲が異なるため、公式告知に示された範囲に沿って変更先を判断してください。使い回しをしていない無関係なサービスまで手当たり次第に変更する必要はありません。
アカウントを守る認証設定を見直す
対応しているサービスから順次、多要素認証(二段階認証)やパスキーの設定を有効化しておくと、IDやパスワードが外部に流出した場合でも不正ログインを防げる可能性を高められます。先に触れたIPAの資料でも、従来の単一パスワード運用を見直し、多要素認証やパスワードレス認証(パスキーなど)を導入することが、不正ログイン対策として挙げられています。主要なメールアカウント、通販サイト、SNSなど、金銭や個人情報に直結する重要サービスから設定画面を開き、利用可能なセキュリティ機能を有効化しておきましょう。
ただし、多要素認証やパスキーを設定していれば完全に防げるとは限りません。利用にあたっては以下の点を家庭内で徹底してください。
- 身に覚えのない認証要求は拒否する:自分がログイン操作を行っていないタイミングで、スマートフォンに「ログインを許可しますか?」という通知が届いた場合は、「承認」をタップしないでください。第三者がIDとパスワードを使って侵入を試みている兆候です。
- 認証コードは、自分が始めた正規の手続き以外では入力・伝達しない:SMSや認証アプリに届く数桁のワンタイムコードは、自分が始めたログインや決済などの手続きで、公式サイトや公式アプリの画面へ自分自身で入力します。電話やメッセージで「確認のため認証コードを教えてほしい」と第三者から求められても、口頭や文章で伝えてはいけません。
子どものアカウントで見かける連絡の確認ポイント
返金・景品・本人確認などを急がせる連絡が届いた際は、子どもだけで判断させず、保護者と一緒に公式窓口で確認してください。子どもが利用するオンラインゲームや学習サービスでも、「今すぐ手続きしないと損をする、または不利益を被る」と焦らせて情報を引き出そうとする連絡が届くことがあります。以下は、こうした誘導を説明するための仮想例です(手口の理解を目的とした仮想の例であり、実際の被害件数や頻度を示すものではありません)。
- 仮想例1(返金・補償の偽装):「システム不具合のお詫びとしてゲーム内通貨を返金・配布します。本日中にこちらのリンクから保護者の口座情報を入力してください」
- 仮想例2(限定景品・アイテムの偽装):「特別イベントに当選しました。景品の受け取りには本人確認が必要です。保護者の身分証明書写真または届いた認証番号をチャットで送信してください」
- 仮想例3(アカウント停止の脅し):「規約違反の疑いによりアカウントを一時凍結します。24時間以内に解除用URLから再ログインしない場合、データは完全削除されます」
こうした急かす連絡に対して、家庭内で「お金、クレジットカード、身分証明書、認証番号に関わるやり取りは、絶対に一人で返信せず大人に見せる」という共通ルールを定めておきましょう。
相手が子どもの登録名や利用状況を言い当ててきたとしても、安易に信頼してはなりません。韓国金融委員会の注意喚起(韓国金融委員会資料)でも、相手が氏名などの個人情報をすでに把握している場合であっても、それだけで正規の連絡だと判断できない点が示されています。メッセージ内のリンク先や指定された連絡先は使わず、保護者と一緒にアプリやサイトの正規サポート窓口へ問い合わせて真偽を確かめるようにしてください。
すでに入力・送金してしまったときの対応
誤って情報を入力したり送金したりしてしまったことに気づいたら、まず該当する連絡先へ連絡することを優先してください。状況によって連絡先が異なります。
クレジットカード情報を入力してしまった場合
カード会社の公式窓口(カードの裏面に記載されている電話番号や公式サイト)へ連絡し、カードの利用停止や再発行、不正利用のモニタリングを依頼してください。
銀行口座のログインパスワードや認証コードを入力・送信してしまった場合
該当する金融機関の正規窓口へ連絡し、インターネットバンキングのパスワード変更や、必要に応じて口座の一時的な利用停止を相談してください。
実際に振り込んでしまった場合
最寄りの警察署、または警察相談専用電話「#9110」(受付時間は地域により異なります)と、振込先の金融機関へ連絡してください。金融庁の案内(金融庁『振り込め詐欺等の被害にあわれた方へ』)でも、詐欺などで振り込んでしまった場合は警察と振込先の金融機関へ連絡するよう案内されています。ただし、早期に連絡しても、口座の残高などの事情により支払いが行われない場合や全額が戻らない場合があり、連絡そのものが被害の回収や防止を保証するものではありません。
いずれの場合も、落ち着いたタイミングで、入力してしまったウェブサイトのURLや送られてきたメッセージの文面、送信日時、入力した項目などをスクリーンショットやメモで記録しておくと、その後の相談や手続きで役立ちます。ただし、記録の作成より先に、上記の連絡を行うことを優先してください。
家庭内で対応する際、特に子どもが誤って操作してしまった場合には、「なぜ入力したのか」と責め立てるのではなく、迅速に報告してくれたことを受け止めましょう。叱責を恐れて申告が遅れると、連絡が後手に回る原因になります。
まとめと参考資料
個人情報流出のニュースに直面したときは、公式告知で対象を確認し、漏れた情報の種類に応じた対策に絞って進めます。多要素認証を日頃から活用し、怪しい連絡は家族で相談しながら正規窓口で確かめる習慣にしておきましょう。
本記事の執筆にあたっては、以下の公的機関および企業による公式公表資料を参照しました。
- IPA『情報セキュリティ10大脅威 2025 セキュリティ対策の基本と共通対策』:PDFページ8〜9(印刷ページ9〜10)でメールなどのリンクを安易に使わず、事前のブックマークや公式アプリで確認することが挙げられている。PDFページ6(印刷ページ7)では、認証の運用見直しや多要素認証・パスキーの活用が挙げられている。
- アバハウスインターナショナル公式告知:実際の購入履歴と合致する返金案内メールが確認された事例、カード利用明細の確認とカード会社・警察(#9110)・消費者ホットライン(188)への相談案内、および会員サービス「AMC」のパスワードを予防的に変更するよう案内している事例。
- GMOリサーチ&AI『infoQ』公式告知:暗号化されたパスワードを含む情報の持ち出しが確認され、infoQと同じパスワードを使い回している他サービスでの変更が案内された事例。
- 韓国金融委員会『二次被害注意』:相手が氏名などの個人情報をあらかじめ把握している場合でも、それだけで正規の連絡だと判断できないという留意事項の根拠。
- 金融庁『振り込め詐欺等の被害にあわれた方へ』:詐欺などで振り込んでしまった場合に警察と振込先の金融機関へ連絡する案内、および口座残高等の事情により支払いが行われない場合があるという留意事項の根拠。
吉田先生やよっしー、たまによしぞーって呼ばれたりしています。よろしくお願いします。